「Copilotを導入したいが、機密情報が意図せず参照・共有されないか」と不安を感じていませんか。Copilotは社内のアクセス権に沿って情報を参照するため、権限設定があいまいなまま導入すると情報漏えいのリスクが残ります。本記事では、Copilotのアクセス制限の仕組み・設定方法・ライセンス別の違い・導入前チェックを、Microsoft公式情報とAI経営総合研究所が独自に取材した先行企業の活用実態を交えて整理します。
弊社では、Copilotの安全な運用に役立つ資料を配布しています。セキュリティ対策や社内ルール設計、安全に使う組織体制などが分かります。情報漏洩や不要なデータ学習などのトラブルを防ぐ、AIを業務フローに組み込む第一歩になりますので、ぜひご覧ください。
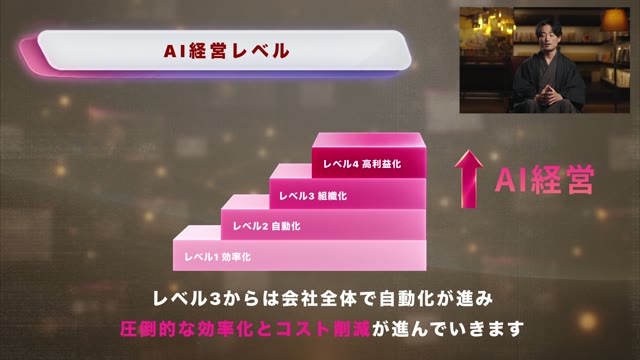
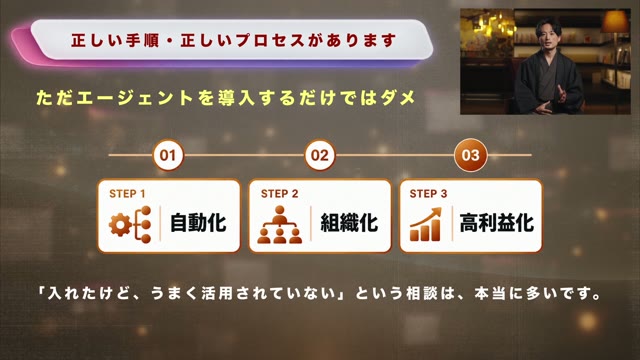
「AI経営」の全3ステップを無料公開
- 【自動化】業務ごとにAI社員をつくる方法
- 【組織化】社長が使えなくても回る「AI専任者」の置き方
- 【高利益化】外注費・ツール費を下げながら売上を伸ばす設計
登録後すぐに視聴できます。※数値は株式会社SHIFT AIの自社実績です。
Copilotのアクセス制限とは|なぜ導入前に必須なのか
Copilotのアクセス制限とは、Copilotが参照・回答に使える情報の範囲を、組織のポリシーに沿って制御することです。Microsoft 365 CopilotはSharePointやOneDrive、Teamsなどの社内データに接続して回答を生成するため、どのデータにアクセスできるかを管理することが情報保護の前提になります。
押さえるべき前提は、Copilotが独自に情報を開示するわけではないという点にあります。Copilotは、そのユーザーが既に閲覧権限を持つ情報だけを参照します。つまり、既存のアクセス権が過剰に広く設定されていると、Copilotがその過剰共有された情報まで回答に使ってしまいます。アクセス制限の設計は、Copilot固有の設定というより「既存の権限管理の棚卸し」が土台になります。
Copilotのアクセス制御が既存のアクセス権に連動する仕組み
Copilotのアクセス制御を理解する鍵は、Copilotが「新しい権限」をつくらないことにあります。ユーザーがアクセスできない情報は、Copilotも参照できません。逆に、閲覧権限が広すぎるフォルダやサイトがあると、その情報はCopilotの回答対象に含まれます。
Microsoftはこの課題への対策として「Copilot制御システム(Copilot Control System)」という枠組みを公式に提供しています。これは以下の3つの柱で構成されます。
- セキュリティとガバナンス:データ保護・AIセキュリティ・コンプライアンス
- 管理コントロール:利用範囲やエージェントの管理
- 測定とレポート:利用状況の可視化
このうちアクセス制限に直結するのが「セキュリティとガバナンス」で、SharePoint高度な管理やMicrosoft Purviewを使って過剰共有リスクを評価・是正します。
Copilotのアクセス制限で押さえる5つの制御領域
Copilotのアクセス制限は、単一の設定ではなく複数の領域を組み合わせて設計します。以下の5領域を押さえると、漏れのない制御ができます。
| 制御領域 | 目的 | 主な手段 |
|---|---|---|
| ①アクセス権の棚卸し | 過剰共有の是正 | SharePointデータアクセスガバナンスレポート |
| ②サイト・データの制限 | 参照範囲の限定 | SharePoint制限付きアクセス制御/制限付きコンテンツ検出 |
| ③機密情報のラベル付け | 機密データの保護 | Microsoft Purview 機密度ラベル |
| ④データ損失防止(DLP) | 機密ファイルの参照防止 | Purview DLP(Copilot向け) |
| ⑤監査・ログ | 利用状況の追跡 | Purview 監査・eDiscovery |
まず着手すべきは①のアクセス権の棚卸しです。過剰共有されたサイトを特定し、閲覧範囲を適正化するだけで、Copilotが不用意に機密情報を参照するリスクを大きく下げられます。
Copilotのアクセス制限の具体的な設定方法
Copilotのアクセス制限は、Microsoft 365管理センターとMicrosoft Purviewを中心に設定します。代表的な手順は以下のとおりです。
- 過剰共有の可視化:SharePointの「データアクセスガバナンスレポート」で、広く共有されているサイトを特定します
- アクセス範囲の限定:SharePoint制限付きアクセス制御や制限付きコンテンツ検出で、ユーザー・Copilotの参照範囲を絞ります
- 機密度ラベルの適用:Microsoft Purview 情報保護で機密文書にラベルを付け、暗号化やアクセス制限を適用します
- DLPポリシーの設定:Copilotが特定の機密ファイルを処理・参照しないよう、Purview DLPで制御します(上位ライセンスが必要)
- 監査ログの有効化:Purview監査でCopilotの操作を記録し、後から追跡できるようにします
設定はIT管理者が担う領域ですが、経営層は「どの情報を誰まで見せるか」という方針を先に決めておく必要があります。技術設定より前に、情報の重要度と閲覧範囲の基準を定めることが出発点です。
社長の仕事を、どこからAIに任せるか。
自動化・組織化・高利益化。AIエージェントに仕事を任せる「AI経営」の3ステップを、SHIFT AIの実例で解説します。
ライセンス別にできるアクセス制御の違い
Copilotのアクセス制御でどこまで細かく制御できるかは、保有するライセンスによって変わります。Microsoftは公式に「基本」と「最適化」の2段階で整理しています。
| 区分 | 対象ライセンス | できる主な制御 |
|---|---|---|
| 基本 | A3/E3/G3 | 過剰共有レポート、機密度ラベルの手動適用、監査ログ |
| 最適化 | A5/E5/G5 | 機密度ラベルの自動適用、Copilot向けDLP、インサイダーリスク管理 |
なお、Copilotの利用自体には別途Microsoft 365 Copilotライセンス(法人向け月額3,148円/ユーザー・年払い税別)が必要です。高度なアクセス制御(自動ラベル付けやDLP)を求める場合は、E5などの上位ライセンスが前提になります。自社の機密情報の性質に応じて、必要なライセンス階層を見極めることが導入設計のポイントです。
導入前チェックリスト|過剰共有を放置しない
Copilotを安全に展開するには、設定の前に社内データの状態を点検する必要があります。導入前に以下を確認しておくと、想定外の情報参照を防げます。
- SharePoint・OneDriveのアクセス権が業務実態に合っているか
- 全社員に広く共有されている機密フォルダがないか
- 機密文書に機密度ラベルが付与されているか
- Copilotの利用対象者と利用ルールが定まっているか
- 監査ログの取得・保管方針が決まっているか
このチェックを飛ばして導入すると、Copilotが過去の過剰共有をそのまま引き継いでしまいます。ゼロトラストの考え方(明示的な確認・最小権限・侵害を前提とした設計)に沿って、権限を必要最小限に絞ってから展開することが安全です。
他社の取り組み|FinatextホールディングスとLINEヤフーに学ぶAIの統制設計
アクセス制限を含むAIガバナンスを成果につなげた企業は、制御と活用を両立させる設計をしています。AI経営総合研究所が取材した先行企業から、2社の取り組みを紹介します。
株式会社Finatextホールディングス|ガードレールを設計しながらAIを広げる
株式会社Finatextホールディングスは、金融領域でセキュリティや信頼性が求められる一方、生産性向上も急務という条件下で生成AIの活用を進めています。自社AIガイドラインを2023年3月の初版以降も継続的に改定し、複数AIモデルを一画面から選べる社内ツール「Alfred」を開発しました。担当者は「今後は開発エージェントをより広範囲に活用し、業務のライフサイクルを自動化していきたいと考えています。そのために重要になるのが、AIの暴走を防ぐためのガードレールをしっかりと作り上げることです。新卒の社員をサポートする仕組みと同じように、AIに対しても適切な制御をかけていきます」と語っています。
注目すべきは、活用を広げるほど制御(ガードレール)を先に設計するという発想です。アクセス制限も、使わせない仕組みではなく安全に使わせる仕組みとして位置づけられています。
詳細は株式会社Finatextホールディングスのインタビュー記事で紹介しています。
LINEヤフー株式会社|利用前のセキュリティ講習で全社を統制
LINEヤフー株式会社は、全従業員約11,000人を対象に生成AI活用を前提とした働き方へ転換しています。特徴的なのは、AIツールの利用者にセキュリティ講習やテストの合格を必須とし、利用率やカスタムGPT作成数を定量的に追跡管理している点です。担当者は「生成AIを使わない世界は多分もう来ないだろうなっていうところが、社員の共通認識としてあると思います。」と語っています。
注目すべきは、利用の入り口にセキュリティ教育というゲートを設け、権限と統制を運用に組み込んでいる点です。ツールを配るだけでなく、使う資格を管理することでアクセスリスクを抑えています。
詳細はLINEヤフー株式会社のインタビュー記事で紹介しています。
2社に共通する設計思想:①活用の拡大と制御の設計を同時に進める ②ガイドラインや教育で利用の前提を整える ③運用状況を可視化して統制を維持する。アクセス制限は導入時の一度きりではなく、活用に合わせて更新し続ける前提で設計されています。
まとめ|Copilotのアクセス制限を安全な活用の土台にするために
Copilotのアクセス制限は、既存のアクセス権の棚卸しから始まります。Copilotは新しい権限をつくらず、ユーザーが見られる情報だけを参照するため、過剰共有を放置したまま導入すると情報漏えいのリスクが残ります。
導入で押さえるべき要点は以下の3つです。
- 既存のアクセス権を先に棚卸しする:過剰共有サイトを特定し、参照範囲を適正化します
- ライセンスに応じた制御を組み合わせる:機密度ラベル・DLP・監査を目的別に設定します
- 教育とルールで運用を統制する:利用者・利用範囲を定め、活用に合わせて更新します
アクセス制限は使わせないための壁ではなく、安全に使わせるための土台です。権限を必要最小限に整えたうえで展開することが、Copilotを情報漏えいなく成果につなげる進め方になります。
以下の資料では、セキュリティ対策や社内ルール設計、安全に使う組織体制などをより深く解説しています。情報漏洩や不要なデータ学習などのトラブルを防ぐ、AIを安全に業務フローに組み込み根付かせる第一歩になります。ぜひご覧ください。
社長の稼働は、週5から週1へ。
自動化・組織化・高利益化。AIエージェントに仕事を任せる「AI経営」の進め方を、SHIFT AIの実例で公開しています。
71分/無料/登録後すぐ視聴
講義を無料で視聴する →Microsoft Copilotアクセス制限に関するよくある質問
- QCopilotは社内の機密情報を勝手に参照しますか?
- A
Copilotはユーザーが既に閲覧権限を持つ情報だけを参照し、新しい権限を作りません。ただし、フォルダやサイトのアクセス権が過剰に広く設定されていると、その情報がCopilotの回答対象に含まれます。導入前にSharePointやOneDriveの共有範囲を点検することが必要です。
- QCopilotのアクセス制限はどこで設定しますか?
- A
Microsoft 365管理センターとMicrosoft Purviewを中心に設定します。SharePointの制限付きアクセス制御で参照範囲を絞り、Purviewの機密度ラベルやDLPで機密データを保護します。過剰共有レポートで広く共有されたサイトを特定するところから着手すると効率的です。
- Qアクセス制御に上位ライセンスは必要ですか?
- A
基本的な制御(過剰共有レポート・機密度ラベルの手動適用・監査)はA3/E3/G3で可能です。機密度ラベルの自動適用やCopilot向けDLP、インサイダーリスク管理など高度な制御にはA5/E5/G5などの上位ライセンスが必要になります。自社の機密情報の性質に応じて階層を選びます。
- QCopilotで情報漏えいを防ぐには何から始めればよいですか?
- A
既存のアクセス権の棚卸しから始めます。全社員に広く共有されている機密フォルダを特定し、閲覧範囲を業務実態に合わせて絞り込みます。そのうえで機密度ラベルや監査ログを設定すると、Copilotが不用意に機密情報を参照するリスクを抑えられます。
- Qアクセス制限を設定するとCopilotは使いにくくなりませんか?
- A
適切に設計すれば利便性を保ったまま安全に使えます。アクセス制限は全社の情報を隠すのではなく、閲覧権限のない機密データだけをCopilotの参照対象から外す設定です。必要な情報にはこれまでどおりアクセスでき、業務での活用は妨げられません。