
Copilotの法人導入を検討する際、最大の関門が「セキュリティは大丈夫か」という稟議の壁です。本記事で扱う「Copilot」は、Word・Excel等に統合されたMicrosoft 365 Copilotです。セキュリティ運用専用の「Security Copilot」とは別の製品なので、混同せず読み進めてください。
本記事では、データ保護の仕組み、契約プラン別に使えるセキュリティ機能、社内で整えるガバナンス設計までを、AI経営総合研究所が独自に取材した先行企業の活用実態も交えて整理します。
弊社では、Copilotを安全に運用するのに役立つ資料を配布しています。リスク管理方法やコンプライアンス対策、ルール設計のポイントなどが分かる内容です。セキュリティ対策を強化し、トラブルを抑えた運用のヒントになりますので、ぜひご活用ください。
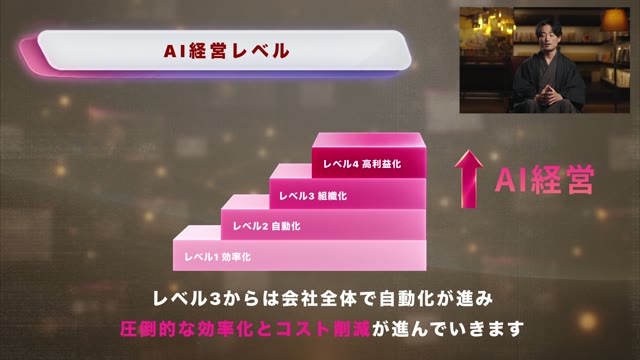
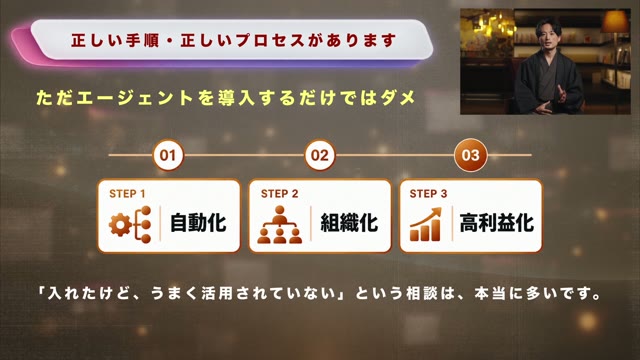
「AI経営」の全3ステップを無料公開
- 【自動化】業務ごとにAI社員をつくる方法
- 【組織化】社長が使えなくても回る「AI専任者」の置き方
- 【高利益化】外注費・ツール費を下げながら売上を伸ばす設計
登録後すぐに視聴できます。※数値は株式会社SHIFT AIの自社実績です。
法人で押さえるべきセキュリティリスク
法人利用のリスクは「AIの学習」より「人と設定」にあります。技術的な誤解と、実際に起こりやすい運用リスクを切り分けて理解することが出発点です。
よくある誤解が「入力データがAI学習に使われる」というものですが、法人版Copilotは商用データ保護により、入力・生成データが学習モデルに再利用されません。やり取りは組織のテナント内に留まります。
一方で、実際に起こり得るのは設定と運用のリスクです。SharePointやOneDriveの共有範囲を誤設定する「過剰共有(オーバーシェアリング)」により他部署の文書までCopilotが参照する、社員が社外秘を入力する、権限が部署横断で付与されアクセス管理が形骸化する——こうした「人と設定」のリスクに対し、組織設計としてのセキュリティを構築する必要があります。過剰共有はCopilot導入で顕在化しやすいため、導入前のアクセス権棚卸しが重要になります。
Microsoft 365 Copilotのデータ保護の仕組み
法人版Copilotのデータ保護は、Microsoftが担保する領域と企業が担保する領域に分かれます。この責任分界点を理解すると、自社で何を整えるべきかが明確になります。
Microsoftは、商用データ保護(入力・出力を学習に使わない)、Azure商用環境での処理、通信・保存データの暗号化、データリージョンごとの保存(日本企業は国内・アジア地域)、監査ログの自動生成を担保します。一方、企業はアクセス権限の設計、データ分類と機密ラベル、DLPポリシー、利用ルールと社員教育を担います。
| 項目 | Microsoftが担保 | 企業が担保 |
|---|---|---|
| データ暗号化・処理環境 | 通信・保存の暗号化、商用環境での処理 | ― |
| アクセス制御 | Entra IDでの認証 | 利用権限設計・アクセス範囲の定義 |
| 監査ログ | ログの自動生成 | 定期レビュー・モニタリング |
| データ分類・利用ルール | ― | 機密区分・DLP・社員教育 |
つまり技術基盤の安全性はMicrosoftが担保し、情報管理と社内データ設計は企業の責任領域です。
契約プラン別のセキュリティ機能(Business Basic/Standard/Premium)
稟議で問われるのが「どのプランで何ができるか」です。Microsoft 365 Copilotのセキュリティ機能は契約プランで差があり、とくにBusiness Premiumで保護が大きく広がります。主要機能をプラン別に整理します。
| セキュリティ機能 | Business Basic | Business Standard | Business Premium |
|---|---|---|---|
| 多要素認証(MFA)・デバイス条件付きアクセス | ✔ | ✔ | ✔ |
| Copilot操作の監査ログ・電子情報開示(検索/エクスポート) | ✔ | ✔ | ✔ |
| 権限のない機密ファイルをCopilot処理から除外 | ✔ | ✔ | ✔ |
| 紛失・盗難デバイスの作業コンテンツ消去 | ✔ | ✔ | ✔ |
| 秘密度ラベルの継承・自動適用 | − | − | ✔ |
| DLP(ファイル・メールの情報漏えい防止) | − | − | ✔ |
| ユーザーベースの条件付きアクセス(ID/デバイス/場所) | − | − | ✔ |
| 訴訟ホールド・電子情報開示(Standard相当) | − | − | ✔ |
| Intuneによるアプリ・更新の管理 | − | − | ✔ |
基本的なアクセス制御と監査はBusiness Basic/Standardでも利用できますが、秘密度ラベル・DLP・高度な条件付きアクセスはBusiness Premiumが必要です。機密情報を多く扱う企業は、Premiumを前提に検討するのが安全です。
数百〜数千名規模の大企業向けには、Microsoft 365 E3/E5が選択肢になります。とくにE5は、Microsoft Purviewによる高度な情報保護・DLP・内部リスク管理・電子情報開示(Premium)が標準付帯し、Business Premium相当以上の保護を大規模に展開できます。エンタープライズでは、過剰共有対策や内部リスク管理まで含めてE5を前提に検討します。
法人として整えるセキュリティ設計3つの柱
技術機能を活かすには、社内の設計が欠かせません。データ・組織・ガバナンスの3つの柱を整えることで、機能が運用として回り始めます。
データ設計|どの情報をCopilotに扱わせるか定義する
Copilotは社内文書・メール・チャットを横断参照するため、参照可能なデータの整理が要です。社外秘・個人情報・顧客データを分類して機密ラベルを設定し、SharePoint/OneDriveのアクセス範囲を最小化し、DLPで共有・転送を制限します。定期的に「誰がどのデータを見られるか」を棚卸しします。
組織設計|管理・運用の責任を分担する
セキュリティを維持するには「誰が何を監督するか」を定義します。情報システム部門が権限設定・監査、AI推進部門がルール策定、各業務部門がデータ登録とルール遵守、経営層・セキュリティ委員会が全社ポリシー承認とインシデント対応を担う、という分担で仕組みとして回します。
ガバナンス設計|利用ポリシーと監査サイクルを運用する
設定後もリスクは変化します。利用ポリシーを明文化して全社周知し、アクセスログを定期確認し、部門単位の運用レビュー(月次・四半期)を実施し、ルール・教育を毎年見直します。「設計→運用→監査→改善」のサイクルが、持続的に安全な運用文化を作ります。
このように、Copilotの安全な運用には、データ管理の知識を身につけ、組織体制を整えることが重要になります。
以下の資料では、データ管理の考え方や組織・ガバナンス設計についてより深く解説しています。安全な運用を進めるヒントになりますので、ぜひお気軽にご活用ください。
社長の仕事を、どこからAIに任せるか。
自動化・組織化・高利益化。AIエージェントに仕事を任せる「AI経営」の3ステップを、SHIFT AIの実例で解説します。
Purview・Defenderなどセキュリティ機能を活用する
標準機能に加え、Microsoftのセキュリティ製品を組み合わせると保護が強化されます。情報保護とログ管理を専用ツールで底上げできます。
Microsoft Purviewでは、機密情報の自動分類・ラベル付け、DLP、監査・電子情報開示を一元管理できます。Microsoft Defenderはアカウント乗っ取りや不正アクセスの検知に役立ちます。これらを併用すると、「Copilotが参照するデータの保護」と「利用状況の監視」を専用機能で担保できます。Microsoft 365 CopilotはISO/IEC・SOC・GDPRなどの国際的なコンプライアンス基準に対応しており、規制の厳しい業界でも導入の土台になります。
他社の取り組み|JR九州・朝日新聞に学ぶセキュアな活用の体制
セキュリティ機能を整えた先にあるのは、ルールとガバナンスで安全に使い続けることです。AI経営総合研究所が独自に取材した先行企業の中から、ガバナンス体制でセキュリティと活用を両立した2社を紹介します。
九州旅客鉄道|入力前のルールでリスクを抑える
九州旅客鉄道株式会社は、JDLAのガイドラインをベースに自社ルールを策定し、「非エンジニアが自律的に対応できる体制を目指しています。」という方針で全社活用を進めています。「社内重要情報を入力しない」前提を守りつつ、過度な制限を設けない運用で、CopilotやGemini・NotebookLMを目的別に使い分けています。
ポイントは、「そもそも残すべきでない情報を入力させない」入力前のルール設計にあること。技術的な保護に加え、運用ルールでリスクの入口を絞っています。
詳細は九州旅客鉄道株式会社のインタビュー記事で紹介しています。
朝日新聞社|AI委員会とセーフリストで全社を統制する
株式会社朝日新聞社は、2025年4月に社長直下のAI委員会を設置し、約90名のAIエバンジェリストを各部署に配置しました。「AIの影響範囲が大きくなるほど、記者が向き合うべきテーマは増えていくはずです」という認識のもと、禁止ではなく承認済みAIサービスのセーフリストを提示し、利用実態を把握できないシャドーAIを防いでいます。
ポイントは、ガバナンス体制(委員会・推進役)と「安全に使えるツールを明示する」設計を両立したこと。禁止に頼らず、安全な選択肢を示すことで全社活用を進めています。
詳細は株式会社朝日新聞社のインタビュー記事で紹介しています。
2社に共通する設計思想:①入力前のルール・承認制でリスクの入口を絞る ②委員会や推進役などガバナンス体制を置く ③全面禁止でなく「安全に使う枠組み」を整える。法人セキュリティは、技術機能とこの運用設計の両輪で成立します。
複数AIツール併用時の統制
Copilotと並行してChatGPTやGeminiを使う企業では、ツール間の統制が崩れるリスクが生じます。
生成AI全般に共通する入力禁止項目・セキュリティルールを定め、承認済みツールのみ利用可能にし、Entra IDで認証・ログ・アクセス権を一元管理します。全面禁止でなく、安全に使う枠組みを整えることが、攻めと守りを両立させます。
まとめ|プラン選定とガバナンス設計で安全に使う
Copilotの法人セキュリティは、データ保護の仕組みの理解、契約プラン別の機能把握、社内のガバナンス設計の3点で組み立てます。商用データ保護で学習リスクは抑えられ、秘密度ラベルやDLPはBusiness Premiumで利用できます。残るリスクは「人と設定」であり、データ・組織・ガバナンスの3つの柱で対処します。
JR九州や朝日新聞社の事例が示すとおり、入力前のルールとガバナンス体制を整えた企業が、セキュリティと活用を両立しています。機能の導入で終わらせず、運用設計と教育まで含めることが、安全に使い続ける前提です。
以下の資料では、リスク管理や運用ルール設計、組織構造の考え方など、Copilotの安全な運用に役立つ知識をまとめています。セキュリティ対策を進め、安全な業務活用を成功させる第一歩になる内容です。ぜひお気軽にご覧ください。
社長の稼働は、週5から週1へ。
自動化・組織化・高利益化。AIエージェントに仕事を任せる「AI経営」の進め方を、SHIFT AIの実例で公開しています。
71分/無料/登録後すぐ視聴
講義を無料で視聴する →Copilotの法人利用に関するよくある質問(FAQ)
- QCopilotに入力したデータはAIの学習に使われますか?
- A
法人版Copilotでは、入力データや生成結果はAIモデルの学習・調整に使用されません。やり取りは組織のMicrosoft 365テナント内で処理され、商用データ保護の対象です。
- Q法人版Copilotと個人版Copilotのセキュリティの違いは何ですか?
- A
個人版は利用データがAIモデルの改善に使われる可能性があります。法人版は商用データ保護付きで組織データが学習・共有されないため、企業利用では法人版の導入が前提です。
- QCopilotのセキュリティ機能は契約プランで違いますか?
- A
違います。MFA・条件付きアクセス・監査はBusiness Basic/Standardでも使えますが、秘密度ラベル・DLP・高度な条件付きアクセスはBusiness Premiumが必要です。機密情報を多く扱う企業はPremiumを前提に検討します。
- QCopilotのセキュリティを強化するにはどの機能を併用すべきですか?
- A
Microsoft Purview(情報分類・DLP・監査)とMicrosoft Defender(不正アクセス検知)の併用が有効です。Copilotが参照するデータの保護と利用状況の監視を専用機能で担保できます。
- QCopilotとChatGPTを併用しても情報漏えいの心配はありませんか?
- A
併用は可能ですが、ツールごとにデータの保存先や保護基準が異なります。生成AI全般に共通する入力禁止ルールを定め、承認済みツールのみを一元管理することで、リスクを抑えられます。
